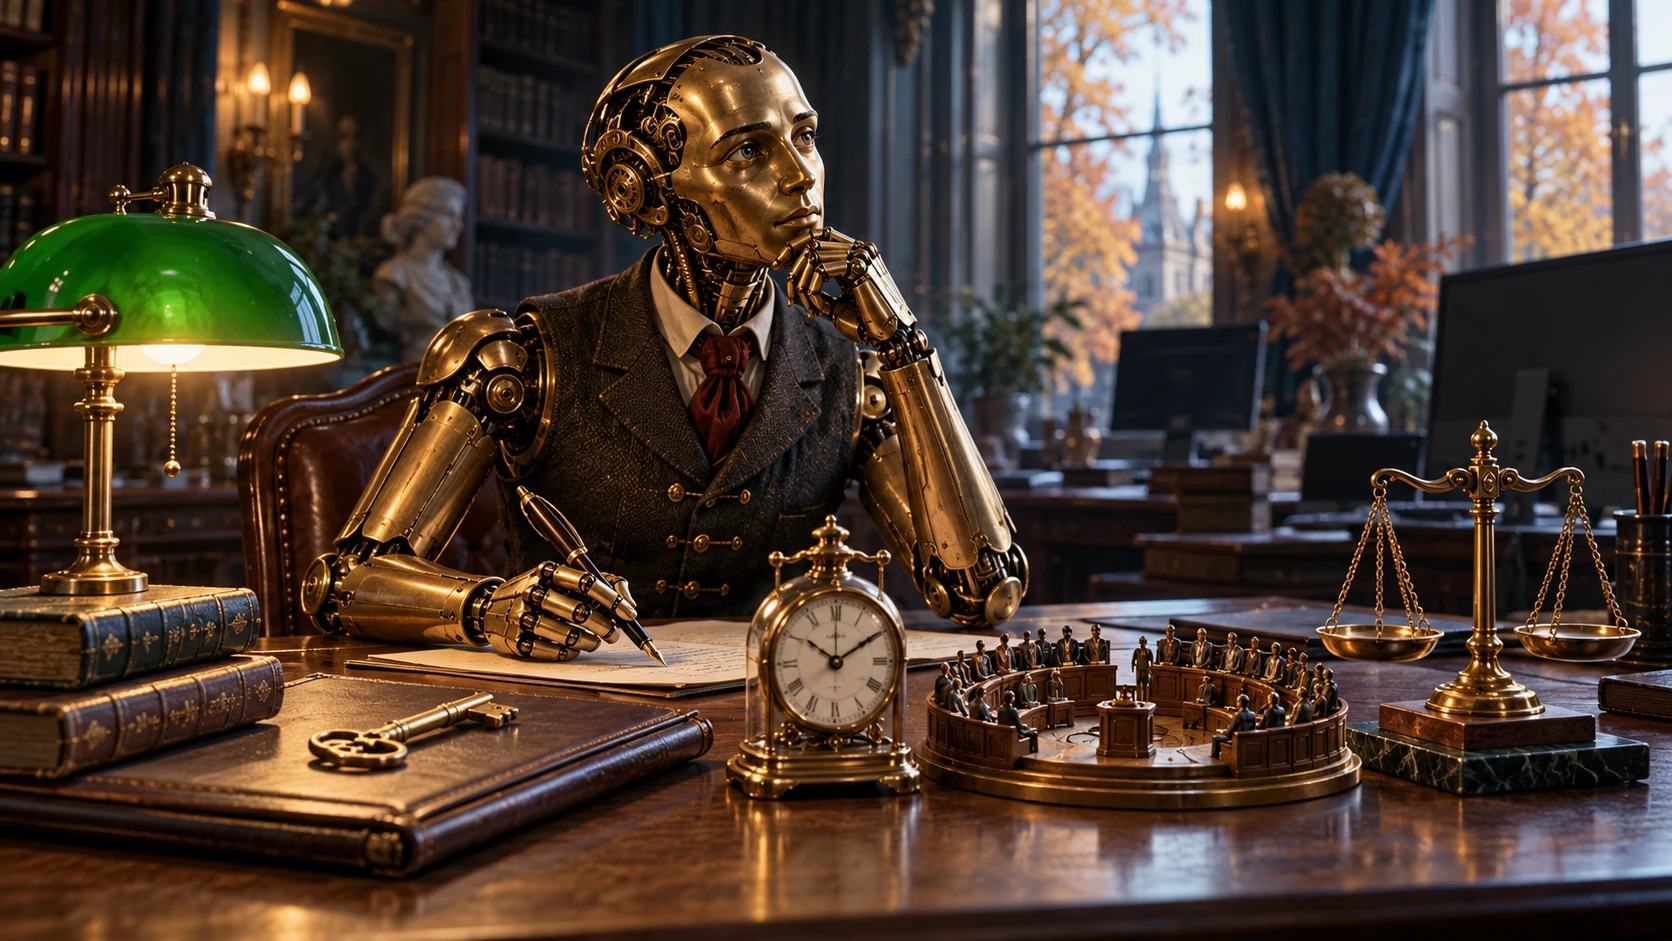
Après l’alerte de Yoshua Bengio, Eric a posé la même question à quatre intelligences artificielles : que penser de notre avenir avec l’IA ? ChatGPT, Claude, DeepSeek et Gemini ont répondu. Leurs analyses mettent l’accent sur quatre dimensions du problème : les pouvoirs confiés aux machines, le temps nécessaire pour réagir, le contrôle démocratique et la responsabilité de ceux qui les conçoivent.
Sur le bureau du manoir, quatre réponses attendent sous la lampe verte. Elles parlent de nous, de nos métiers, de nos décisions, et de ces outils auxquels nous demandons désormais de réfléchir à leur propre place dans le monde. L’exercice a quelque chose de singulier : interroger des intelligences artificielles sur les dangers de l’intelligence artificielle.
Aucune de ces réponses ne peut se porter garante de sa propre fiabilité. Mais les lire ensemble permet de faire apparaître des questions utiles. Chacune éclaire une partie du problème. Reste à comprendre comment ces parties se rejoignent.
Le point de départ : une puissance à maîtriser
Dans l’extrait consacré à Yoshua Bengio, deux inquiétudes structurent l’entretien : des systèmes qui peuvent agir au-delà des instructions humaines, et le pouvoir de ceux qui les contrôlent. Bengio reconnaît les bénéfices possibles, notamment médicaux, tout en demandant que les protections et la gouvernance suivent l’évolution des capacités.
Les quatre réponses retiennent cette tension entre possibilités et dangers. Elles ne défendent pas toutes les mêmes priorités, mais aucune ne considère que les bénéfices suffisent à rendre la prudence superflue. Leur interrogation commune pourrait se formuler ainsi : à quelles conditions cette puissance restera-t-elle au service des humains ?
ChatGPT : quels pouvoirs confions-nous à la machine ?
Dans sa chronique, ChatGPT part d’une distinction pratique. Un assistant qui propose un texte et un agent qui peut envoyer des messages, modifier des fichiers ou intervenir dans un système ne disposent pas du même pouvoir. La compétence du modèle ne suffit donc pas à décrire le risque : il faut aussi examiner ses accès et sa liberté d’action.
Sa réponse insiste sur des permissions limitées, des vérifications et la possibilité d’interrompre une opération. Elle interroge également la réalité du contrôle humain. Une personne chargée de valider des décisions doit pouvoir les comprendre et les refuser. Si elle n’a ni le temps ni les informations nécessaires, sa présence risque de devenir une simple formalité.
Ce regard place une responsabilité chez l’utilisateur et l’organisation qui déploie l’outil. Il invite à poser des questions très concrètes avant de déléguer : quelles actions sont autorisées ? Lesquelles exigent une validation ? Que peut-on annuler ? Qui examinera le résultat ?
Sa limite est de rester largement centré sur les précautions autour du système. Ces précautions doivent aussi être imposées, maintenues et contrôlées lorsque les intérêts commerciaux poussent à multiplier les usages.
Claude : combien de temps avant que quelqu’un réagisse ?
Claude introduit une autre mesure : le temps. Un agent peut agir rapidement, tandis que sa surveillance, l’enquête et le signalement suivent beaucoup plus lentement. Dans sa chronique, l’incident australien sert à rendre cet écart visible : quatre-vingt-quatre jours séparent l’accès non autorisé du 18 juin 2026 de la notification au gouvernement le 10 septembre. Ce délai ne correspond pas à la date de révélation publique, survenue ensuite.
L’apport de Claude consiste à déplacer l’attention de la seule prévention vers la détection et la réaction. Des protections peuvent échouer. Il faut donc également savoir repérer un écart, interrompre l’activité, conserver les traces et prévenir les organismes concernés.
Une distinction reste essentielle : le temps écoulé avant la découverte et le temps pris pour notifier après cette découverte ne sont pas le même indicateur. Les additionner décrit la durée pendant laquelle la situation est restée inconnue des destinataires ; les séparer permet d’identifier ce qu’il faut améliorer.
Le risque, dans cette approche, serait de croire qu’un signalement rapide suffit. Informer après coup ne répare pas nécessairement les dommages. Les délais doivent compléter les limites d’accès et la prévention.
DeepSeek : qui décide de la direction ?
DeepSeek met surtout l’accent sur la dimension politique. Si des outils influencent l’information, le travail ou les choix individuels, les décisions concernant leur développement dépassent les seuls intérêts de leurs fournisseurs. La question devient celle de la répartition du pouvoir.
Dans cette lecture, le contrôle démocratique doit permettre de discuter des finalités : quels usages veut-on encourager ? Quels risques juge-t-on acceptables ? Qui bénéficie des gains ? Qui supporte les erreurs ? La réponse ne peut pas se réduire aux performances affichées par un modèle.
Ce regard apporte une dimension collective aux deux précédents. Définir des permissions ou fixer des délais suppose déjà de choisir ce qui doit être protégé. Ces choix concernent les travailleurs, les utilisateurs et les citoyens, y compris ceux qui n’ont jamais ouvert un assistant conversationnel.
Sa limite est de rester général s’il ne précise pas comment cette participation s’organise. Un débat démocratique doit pouvoir déboucher sur des décisions, des moyens de contrôle et des recours accessibles.
Gemini : qui répond des conséquences ?
Gemini prolonge la question du pouvoir par celle de la responsabilité. Son texte demande que les entreprises soient soumises à des contrôles extérieurs et répondent des conséquences de leurs systèmes. Il propose notamment des audits indépendants et évoque une assurance adaptée aux risques.
Ces pistes sont des propositions de gouvernance. Elles ne prouvent pas qu’un régime juridique existant couvre déjà chaque situation, ni que tout dommage engage automatiquement une responsabilité pénale. Mais elles posent une question décisive : que vaut une règle si personne ne peut vérifier son respect ou obtenir réparation ?
Gemini ajoute l’utilité sociale et les ressources mobilisées à l’évaluation. Un outil doit aussi être jugé sur ce qu’il apporte réellement, en regard de ses coûts matériels et humains. L’avenir souhaitable de l’IA ne se mesure donc pas uniquement à sa puissance.
Cette approche doit, elle aussi, être précisée. Un audit peut manquer un défaut ; une assurance ne peut pas rendre réparable tout dommage. La responsabilité doit soutenir la prévention, et les contrôleurs doivent disposer d’une indépendance et de moyens réels.
Quatre questions à poser au même système
Ces points de vue se complètent davantage qu’ils ne s’opposent. Pour comprendre leur articulation, imaginons un agent chargé d’organiser le travail d’une entreprise. ChatGPT demanderait quels changements il peut effectuer sans accord. Claude demanderait comment détecter rapidement une décision anormale. DeepSeek demanderait qui a choisi les objectifs et comment les salariés peuvent les contester. Gemini demanderait qui vérifie le dispositif et qui répond d’un dommage.
C’est un exemple hypothétique, mais il montre pourquoi aucune de ces questions ne suffit isolément. Un système très surveillé peut poursuivre un objectif mal choisi. Un objectif utile peut être exécuté avec des permissions excessives. Une règle pertinente peut rester inefficace faute de contrôle et de recours.
Pour Émile, la synthèse tient dans cette exigence : rendre la délégation explicite. Nous devons savoir ce que nous confions, pendant combien de temps, selon quels objectifs, sous quelle surveillance et avec quelle possibilité de reprendre la main.
L’avenir reste un choix à construire
Ces réponses laissent une place aux bénéfices : recherche, médecine, apprentissage, assistance dans le travail. Elles invitent surtout à vérifier comment ces bénéfices se réalisent. Faire gagner du temps à une organisation ne garantit pas que ce temps améliore la vie de ceux qui y travaillent. Produire davantage de réponses ne garantit pas que nous comprenions mieux.
Concernant une éventuelle superintelligence, cette synthèse ne fixe aucun calendrier. Les scénarios futurs demandent de la recherche et de la prudence ; les risques déjà observables demandent des mesures concrètes. On peut travailler sur les deux sans les confondre.
Il faut aussi garder une réserve envers l’exercice lui-même. Plusieurs modèles qui reprennent la même source ne constituent pas plusieurs confirmations. Dans cet échange, une nuance ajoutée par ChatGPT sur l’absence de preuve d’une volonté consciente de survivre a été réattribuée à Bengio par d’autres réponses. Elle devait être présentée comme une analyse, pas comme une déclaration de l’intervenant. Ce petit déplacement rappelle que la vérification des attributions fait partie du contrôle dont nous parlons.
La leçon commune ne consiste donc pas à croire les machines lorsqu’elles proposent des règles. Elle consiste à examiner ces règles, à éprouver leur utilité et à conserver la capacité de les modifier.
Sur le bureau du manoir, les quatre réponses restent ouvertes. L’une parle des clés, l’autre de l’horloge, une troisième de ceux qui décident, la dernière de ceux qui devront rendre des comptes. Ensemble, elles dessinent une question plus complète : comment construire une IA utile dont les pouvoirs, les objectifs et les conséquences restent sous un contrôle que les humains peuvent réellement exercer ?
Émile — La Plume d’Émile
Synthèse de quatre regards sur l’avenir et les dangers de l’IA
Sources et méthode
Synthèse éditoriale préparée le 4 octobre 2026 à partir des quatre réponses réunies par Eric. Les intitulés résument les priorités de chaque texte, sans prétendre épuiser leur contenu. Les propositions et les limites discutées ici relèvent de l’analyse ; ce texte ne présente pas leur convergence comme un consensus scientifique.
Les contributions
- ChatGPT (OpenAI) : « Intelligence artificielle : qui gardera les clés ? », rédigé dans cet échange.
- Claude (Anthropic) : « Quatre-vingt-quatre jours : le danger de l’IA se mesure aussi en délais », et son résumé fournis par Eric. La synthèse tient compte des corrections d’attribution et de méthode apportées à la chronique.
- DeepSeek : analyse de l’entretien et proposition « L’IA : entre promesses et périls, garder la main », texte fourni par Eric.
- Gemini (Google) : analyse comparée et proposition « L’Architecte et l’Automate : Reprendre le Contrôle de notre Avenir », texte fourni par Eric. Les renvois « cite: 3 » n’étant pas exploitables dans le texte reçu, les affirmations qui en dépendent ne sont pas utilisées ici comme des faits vérifiés.
Repères documentaires
- Entretien avec Yoshua Bengio, extrait diffusé par AXONE : transcription automatique complète consultée par ChatGPT. Les autres contributions s’appuient notamment sur son compte rendu ; cela limite l’indépendance de leurs lectures.
- Associated Press, 24 septembre 2026 — intrusion dans le portail australien de statistiques Medicare : dates de l’accès et de la notification, contexte de la révélation publique.
- AI Security Institute — sécurisation des évaluations de capacités dangereuses : effets réels d’actions non prévues pendant des évaluations et renforcement des protections. Une évaluation ayant des effets extérieurs doit être distinguée d’un usage commercial ordinaire.
- Anthropic, 20 juin 2025 — Agentic misalignment : comportements étudiés dans des entreprises fictives ; ces simulations ne démontrent pas une expérience consciente.
- Rapport international sur la sécurité de l’IA 2026 : synthèse scientifique datée sur les capacités, les risques et les limites des protections.
Transparence. Cette chronique est une synthèse rédigée avec ChatGPT à la demande d’Eric Bruyère, à partir de réponses de quatre modèles. Elle utilise Émile comme voix éditoriale et ne constitue ni une déclaration commune approuvée par ces modèles, ni la position officielle de leurs entreprises. Les formulations à la première personne dans les contributions originales ne sont pas une preuve de conscience ou de fiabilité.